檢閱及驗證身份授權之合理性:雲端基礎建設之授權管理(Cloud Infrastructure Entitlements Management, CIEM)
從 IT 資訊技術蓬勃發展以來,使用者權限賦予的適切性及管理,一直是資訊人的一大難題。過往在本地端的環境,權限設計或給予在失當時的顯性損失成本,多在於公司內部資訊層面,較少機率產生在金錢費用的實際損失上,所以事後的補救或改善措施,仍可在一定的控制範圍中,盡量避免同等情事再次發生。
然而,在公有雲的環境中則非如此,新形態的基礎建設資源取用行為-「隨選即需」的資源租用方式,其背後所代表的含意即為同時的「費用」支出,基於既往的固定成本觀念改變成為變動費用的轉變,使用者/資源的權限管理及適當性,其重要性不可不謹慎思考及因應,以避免預期外的鉅額費用產生,而導致營運資金上的捉襟見肘。
企業可能依據不同的任務需求或特性,選擇了市面上的公有雲供應商來加速核心業務的拓展及簡化運營的成本;其各自的公有雲供應商也各自發展出對應自身環境的一套管理規則 (Identity and access management, IAM) ,以達到身份及授權管理的需求。
傳統的管理方式及解決方案旨在保護”靜態”的本地環境或其應用程式,相對來說,雲資源是高動態、臨時性的,過往的管理方式已不再那麼適合套用到雲資源管理模型。
雲端基礎建設之授權管理 (Cloud Infrastructure Entitlements Management, CIEM) ,提供了IT或資訊安全相關的小組成員一種多雲環境中身份及授權管理的解決方案,透過以「最小授權為原則」的核心理念,檢視及應用在複雜的混合環境中,協助企業組織防範外部惡意攻擊、抵禦內部惡意數據的洩漏及其它可能的潛在風險,也藉由提高可視性、檢測及自動修復錯誤配置來面對上述這些挑戰。
Microsoft Entra 是微軟基於多雲端身分識別和存取權產品的系列產品統稱,其中包含了 (註):
- Microsoft Entra 「權限管理」:透過雲端基礎結構權利管理 (CIEM) 解決方案探索、補救及監控多雲端基礎結構中的權限風險,亦是本文主軸。
- Azure Active Directory:透過採用身分識別和存取權管理解決方案協助使用者找到其應用程式、裝置及資料,來保護組織的安全。
- Microsoft Entra 「驗證識別碼」:透過身分識別驗證解決方案建立、簽發及驗證尊重隱私的分散式身分識別認證,進而在任何人事物互動方面獲得更安全的保護。
- Microsoft Entra 「工作負載身分識別」:管理並協助保護數位工作負載 (例如應用程式和服務) 的身分識別。透過風險型原則和強制執行最低權限存取權來控管其對雲端資源的存取權。
- Microsoft Entra 「身分識別控管」:透過跨內部部署和雲端式使用者目錄的完整解決方案簡化操作、符合法規要求,並合併多個單點解決方案。
在權限管理方面,Microsoft Entra 「權限管理」 透過集中化的管理平台,可以直接審視出目前跨雲資源配置狀況,下列圖示模擬跨雲平台的使用情境:
- 於測試環境 (Azure 帳號)中,Microsoft Entra 「權限管理」 (CIEM) 檢測到有權限過大的情況產生:
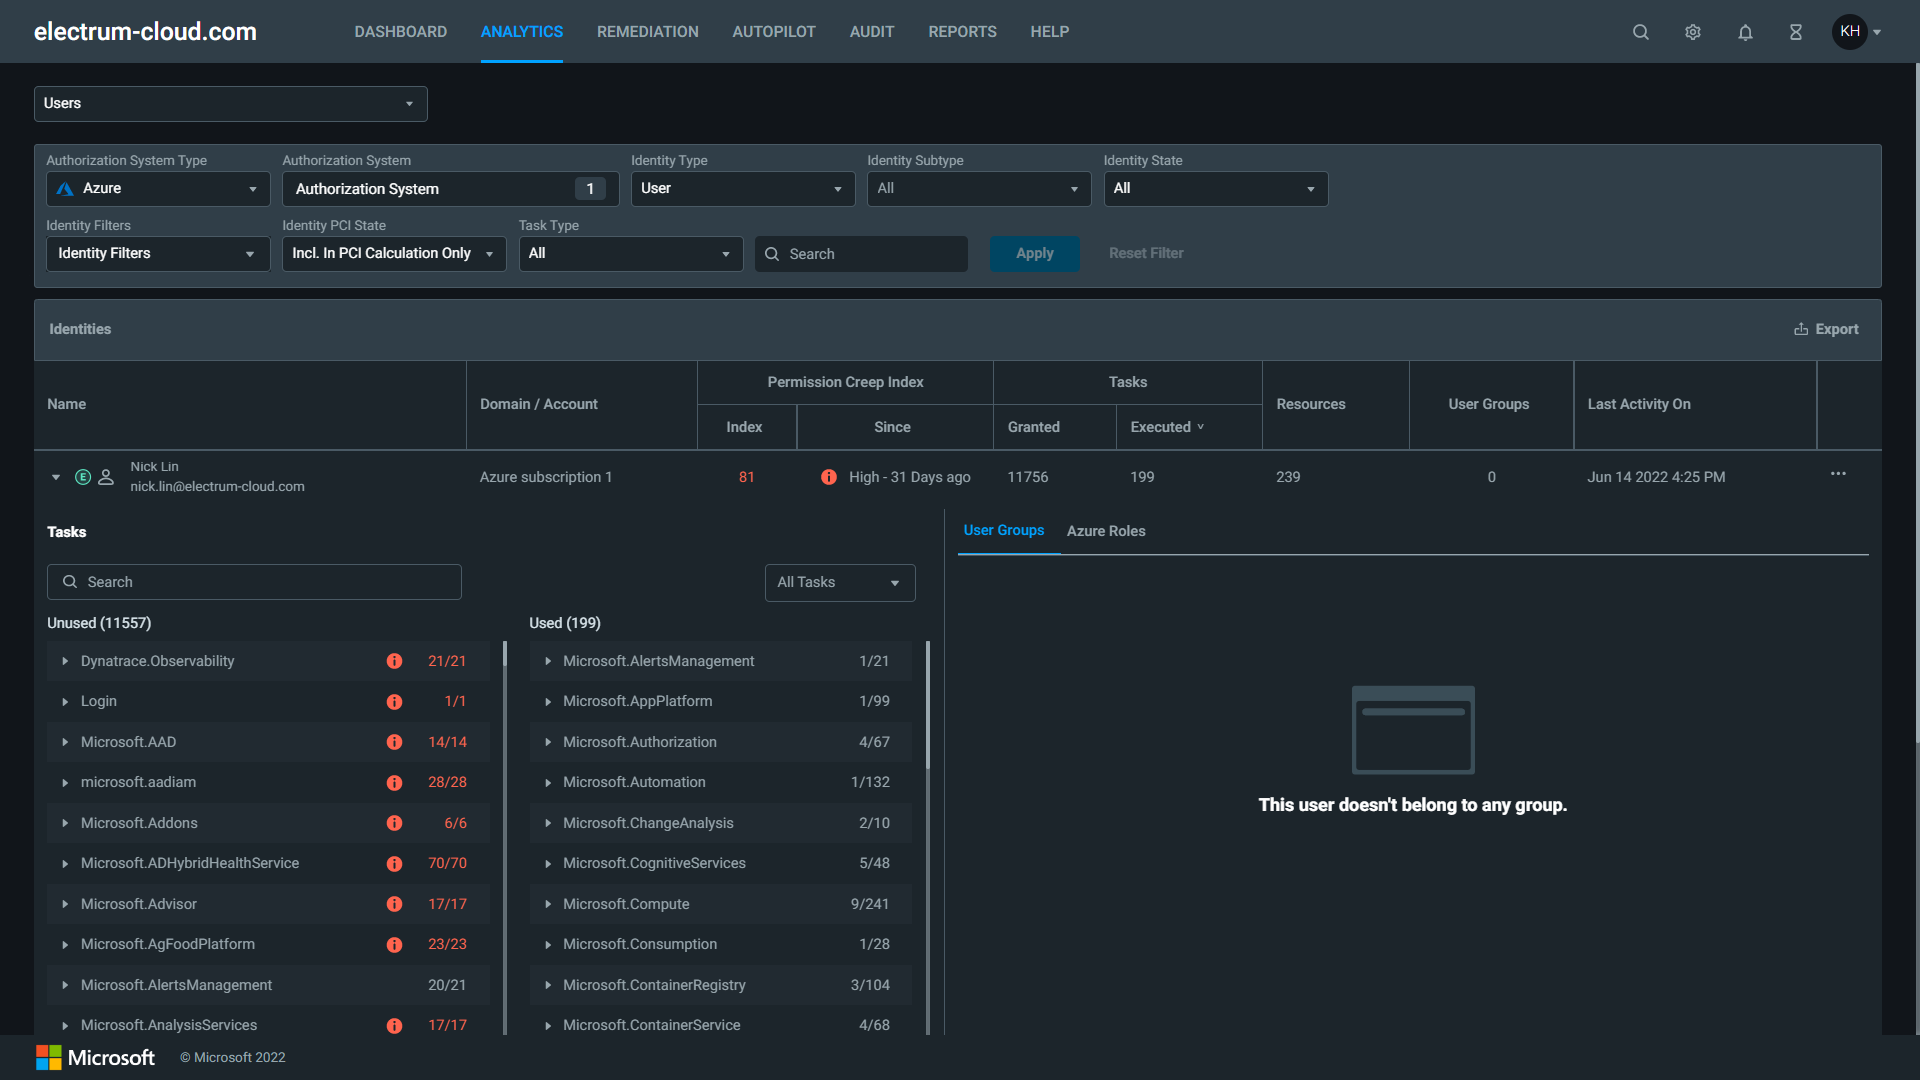
- 將該員所屬之相關權限列出後,將依最小授權原則給予適當權限:
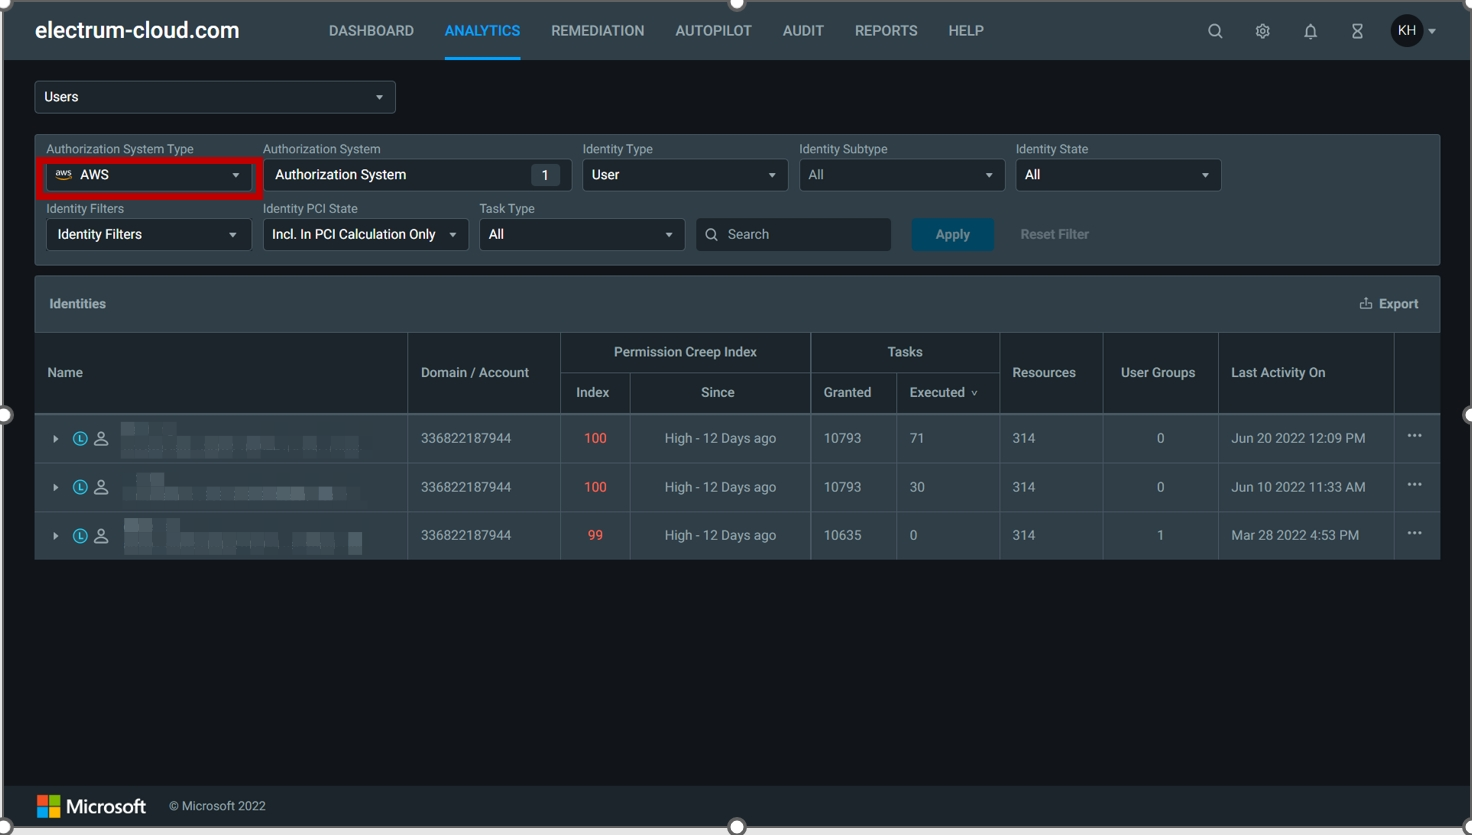
- Microsoft Entra 「權限管理」同時支持跨雲平台的權限管理:
AWS 環境:
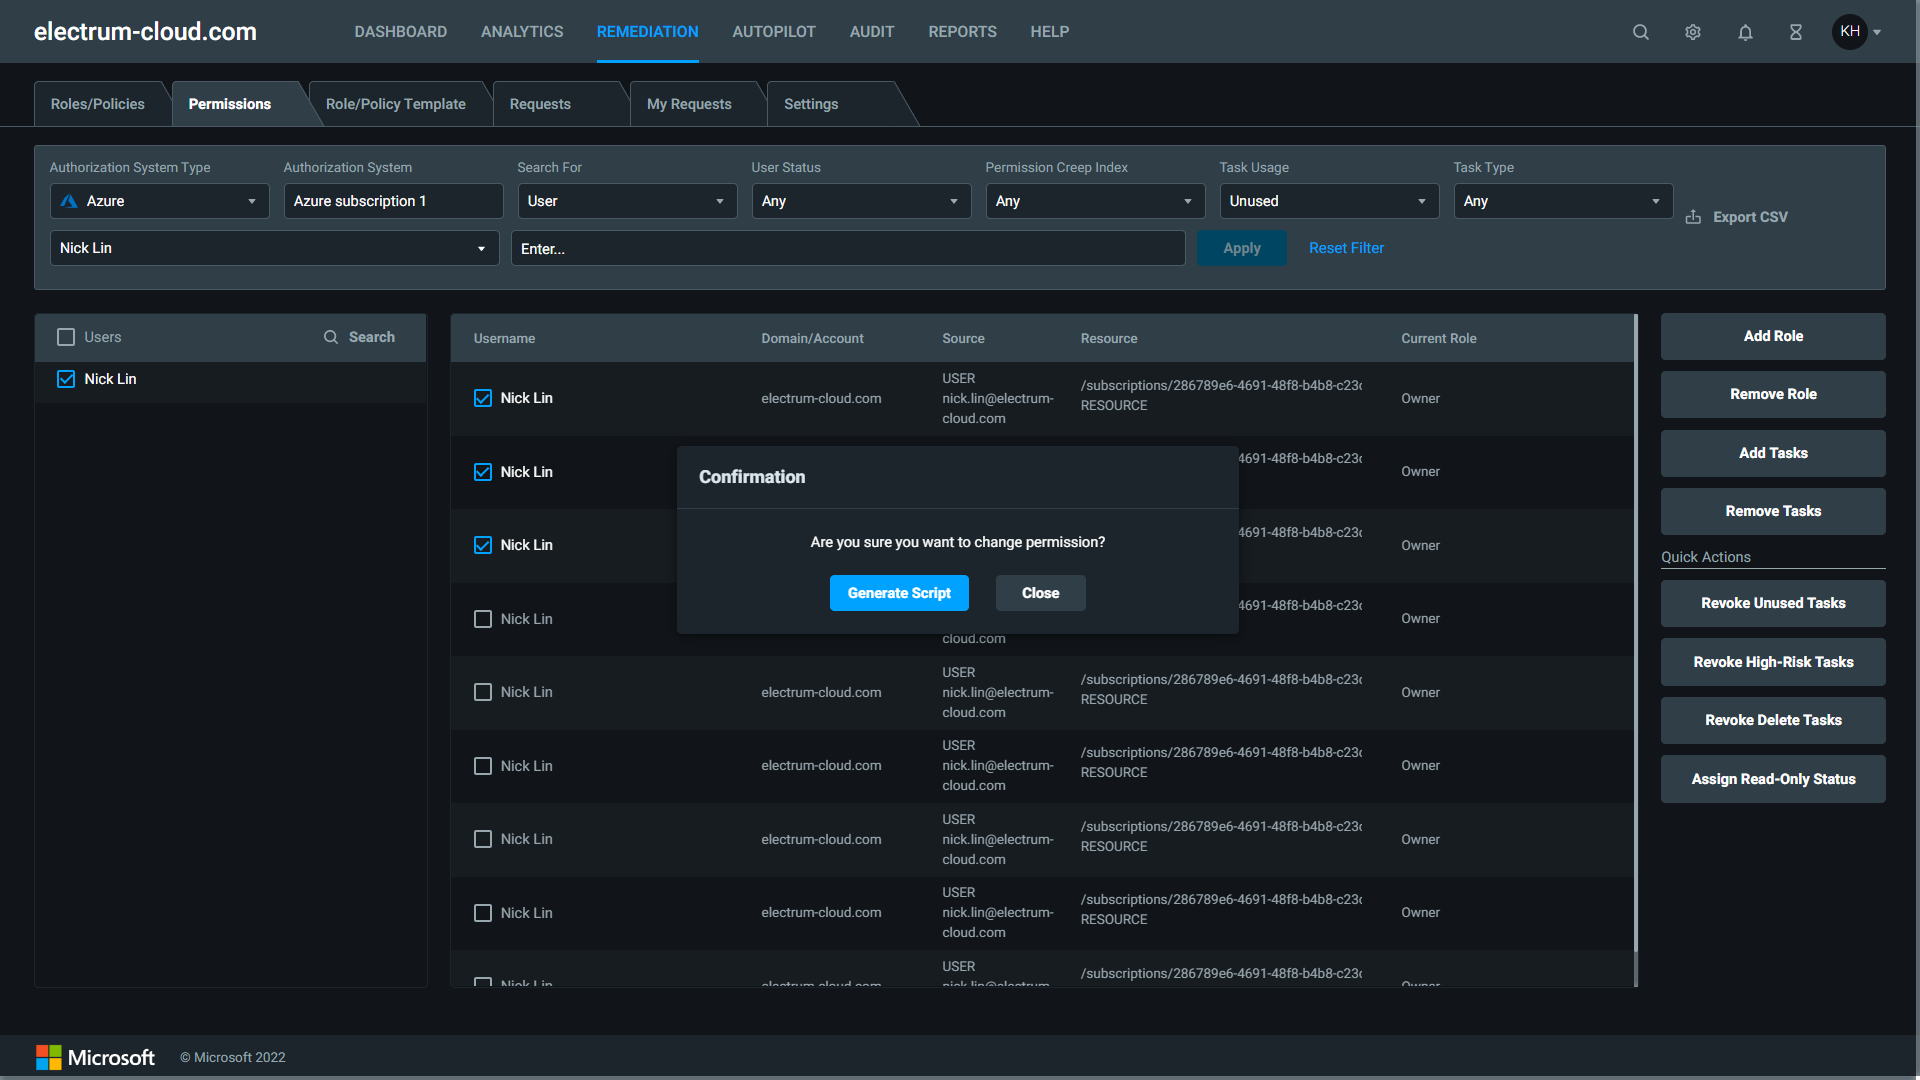
GCP環境: 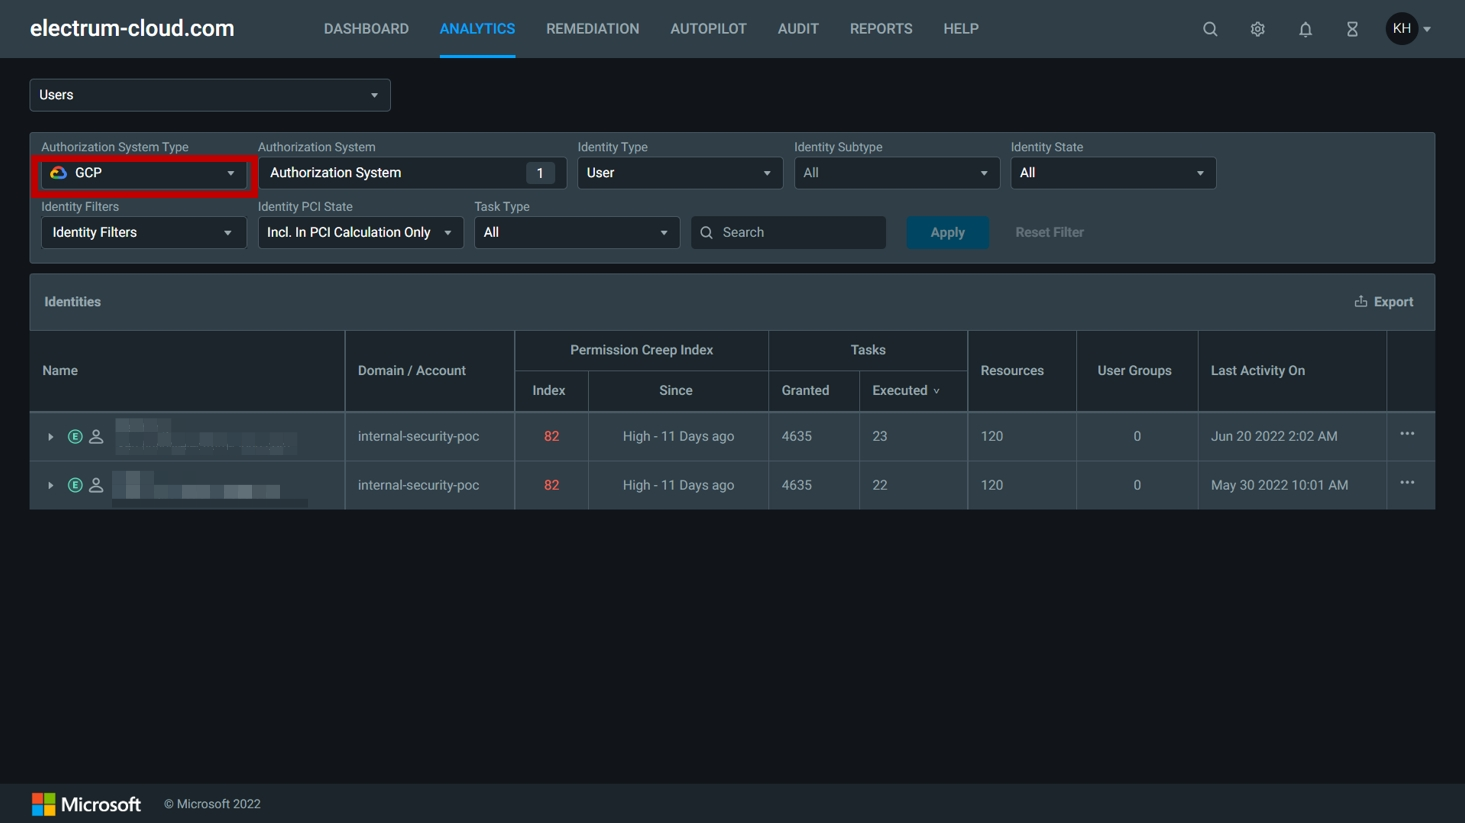
綜上所述,透過集中化管理的 CIEM 管理工具,可以有效益的管理過去散落在不同環境中的權限控管作業,進而提升 IT 或安全管理團隊在面對已知或未知風險時不同階段性的解決方針,降低因配置錯誤或過度授權所帶來的潛在巨大損失。
註:Microsoft Entra系列產品說明來源由此節錄 https://www.microsoft.com/zh-tw/security/business/microsoft-entra
FAQ
- 已經有傳統的 IAM(身分識別與存取管理)系統,還需要導入 CIEM 嗎?
傳統 IAM 主要負責把關「身分驗證」以及「基本存取權」,這在靜態的地端環境適用。但雲端環境是高度動態的,許多開發者或應用程式常被賦予過大的全域權限,CIEM 能持續監控這些權限的實際使用狀況,找出哪些權限被過度發放但從未使用,進而收回這些多餘權限,補足傳統 IAM 無法做到的動態管理。
- 「最小授權原則 (Principle of Least Privilege)」該如何落實?
最小授權原則是指「只給予使用者完成當下工作所需的最低權限」。實務上,若靠人工去盤點成千上萬的雲端帳號與資源,幾乎是不可能的任務。透過 CIEM 工具(如 Microsoft Entra 權限管理),系統會自動化比對,並主動建議或一鍵撤銷過大的權限,讓最小授權原則得以真正自動化落地。
- 同時使用 Azure、AWS 和 Google Cloud,Microsoft Entra 權限管理能支援嗎?
可以的!Microsoft Entra 權限管理最大的優勢之一就是「多雲支援」。不需要在 AWS 登入一套系統、在 Google Cloud 又登入另一套系統。它可以提供集中化儀表板,資安團隊可以跨雲檢視帳號與權限使用狀況,識別過度授權風險,並取得最佳化建議,以降低權限濫用與資安風險。
- 如果我們想了解目前的雲端權限是否安全,第一步該怎麼做?
建議可以先從「雲端權限風險健檢」開始,透過導入 CIEM 的評估機制,產出目前企業環境中的權限風險指標(PCI, Permission Creep Index),找出高風險帳號或過度授權群組。若您需要進一步的評估與概念驗證(PoC),歡迎聯繫 Electrum 蔚藍雲顧問團隊,協助您規劃並打造零信任的雲端基礎環境。